堡垒机价格差别很大,堡垒机价格差别很大怎么回事
-
堡垒机,价格,差别,很大,,,怎么回事,

- 包包品牌-满福包包网
- 2026-11-20 05:55
- 满福包包网
堡垒机价格差别很大,堡垒机价格差别很大怎么回事 ,对于想购买包包的朋友们来说,堡垒机价格差别很大,堡垒机价格差别很大怎么回事是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾在采购堡垒机时感到困惑?同样宣称能保障运维安全,有的产品报价动辄数十万,有的却只需几千元。这巨大的价格鸿沟背后,究竟隐藏着怎样的秘密?是技术代差,还是市场陷阱?本文将为你层层剥开迷雾,揭示堡垒机价格天差地别的核心真相,让你在选购时不再迷茫,一眼看穿价值的本质。
核心技术内核的较量
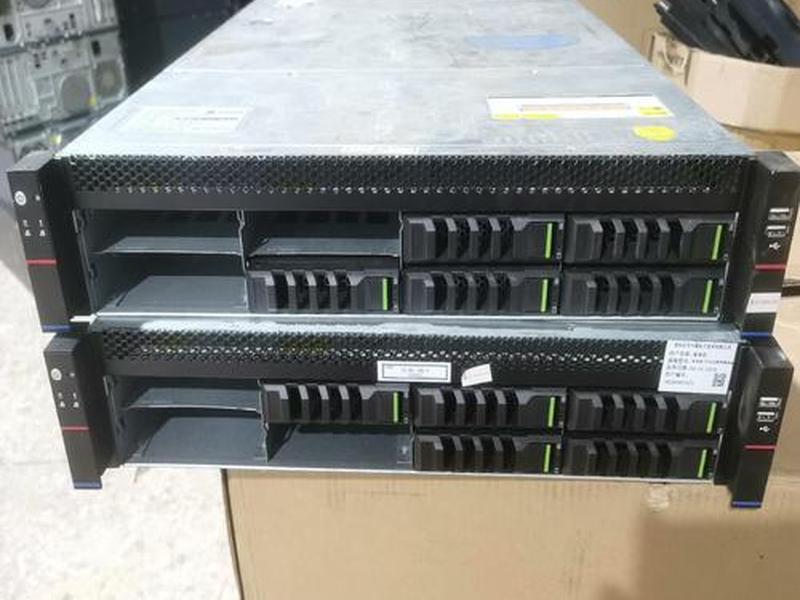
堡垒机的价格差异,首先根植于其技术内核的“含金量”。高端堡垒机通常采用自主研发的核心协议代理引擎,能够无损解析RDP、SSH、VNC、Telnet等数十种协议的所有操作指令,实现操作过程的“录像级”审计。这种深度协议解析技术,意味着每一行命令、每一次鼠标点击都被精准记录与还原,技术研发投入巨大,自然成本不菲。
相比之下,低价堡垒机可能仅采用简单的端口转发或网络层代理技术。它们就像一个“透明的管道”,只能记录谁在什么时间连接了哪台设备,至于在设备上具体执行了“rm -rf /”还是普通查询,则完全无从知晓。这种技术架构简单,开发门槛低,但安全审计能力形同虚设,价格自然低廉。
更深一层,内核的稳定性与高并发处理能力更是价格的分水岭。面对上千台服务器、数百人同时运维的复杂场景,高端产品凭借优化的内核与分布式架构,能保证会话不卡顿、审计不丢失。而低价产品在压力稍大时便可能频繁断线、审计录像残缺,其背后的技术投入与可靠性成本,决定了二者价格的云泥之别。
功能模块与场景适配度
堡垒机绝非一个单一功能的盒子,其价格与其所能覆盖的运维安全场景深度捆绑。全功能堡垒机如同一个“运维安全作战指挥中心”,集成了单点登录、权限管控、命令审批、双人复核、实时监控、违规阻断、日志审计、报表分析等数十个模块。每一个功能模块都对应着特定的合规要求(如等保2.0、网络安全法)和复杂的业务场景,其开发与测试成本都会叠加到最终价格中。
例如,针对金融行业特有的“运维操作必须双人授权”场景,相关功能模块就需要精细的流程设计与权限逻辑支撑。而一些低价产品往往只提供最基础的账号管理和日志记录功能,像“动态口令”“工单审批”“自动化运维接口”等高级功能要么缺失,要么非常简陋。用户为场景化功能所支付的费用,本质是为更精细化的安全管理能力买单。
是否支持混合云环境、容器(K8s)运维、数据库运维(如Oracle、MySQL的图形化操作审计)等新兴场景,也极大地影响着价格。支持越广泛、越深入的场景,意味着产品需要更复杂的适配与更多的开发投入,价格水涨船高便在情理之中。
性能容量与授权模式
性能是堡垒机价格的刚性标尺。这里说的性能,主要指其能稳定管理的资产数量(服务器、网络设备等)和支撑的并发会话数。一个标称支持500台资产、100并发会话的堡垒机,与一个支持5000台资产、1000并发会话的产品,其硬件配置、软件架构和资源消耗完全不在一个量级,价格差异可达数倍甚至十倍。
授权模式是另一个关键价格因子。市场上常见的授权模式包括:按管理资产数量授权、按并发会话数授权、按管理用户数授权,或者几种组合授权。有些厂商采用“一次性买断+年服务费”模式,初期投入高;有些则采用“订阅制”(SaaS),按年付费。低价产品可能宣称“不限资产数”,但往往在并发数或核心功能上做了严格限制,或在后续升级、服务上另行收费。
用户需要擦亮眼睛,计算总拥有成本(TCO)。一个看似单价便宜但授权苛刻的产品,在业务增长后可能需要支付巨额扩容费用。而一个价格透明、授权模式灵活合理的产品,虽然初始报价可能较高,但长期来看可能更具成本效益。
安全合规与审计深度
安全合规是堡垒机的生命线,也是价格的核心组成部分。不同等级的合规要求,对应着截然不同的实现成本。例如,满足等保三级或四级要求的堡垒机,需要具备强制访问控制、完整性保护、不可否认性等高级安全特性,审计日志必须加密存储且防篡改,这些都需要深厚的安全技术积累和严格的开发流程,成本高昂。
审计的深度与粒度直接关乎价格。廉价堡垒机的审计可能停留在“登录登出”记录。而高端产品的审计则深入到“指令级”,不仅能记录所有输入的命令,还能对危险命令(如删除、格式化)进行实时告警和阻断,并能基于操作内容进行智能风险分析。实现这种深度审计,需要强大的语义分析引擎和庞大的威胁特征库,研发和维护成本自然计入价格。
是否支持与国际标准(如SOX、ISO27001)对接,审计报表是否满足特定行业监管要求(如银、证监会),这些“合规附加值”也是高端产品价格的重要组成部分。企业为合规所支付的,不仅是产品功能费,更是规避监管风险、保障业务连续性的“保险金”。
品牌服务与隐性成本
品牌溢价与服务体系是价格差异中不可忽视的“软实力”。一线品牌经过大量头部客户复杂场景的锤炼,产品稳定性和可靠性经过验证,其品牌本身意味着更低的风险和更高的信任度,这部分价值会体现在价格中。它们通常提供724小时原厂技术支持、定期安全漏洞通告、现场应急响应等服务,这些服务体系的建设与运营需要持续投入。
隐性成本是选购时必须权衡的因素。低价产品可能意味着更短的质保期、昂贵的功能升级费用、响应迟缓的技术支持,甚至厂商可能很快停止更新和服务。当系统出现故障或需要与业务系统深度集成时,这些隐形成本会迅速显现,甚至远超产品本身的价格。
相反,一个价格体系透明、提供完整培训、专业实施服务和长期维保合同的解决方案,虽然前期投入较高,但能显著降低后期的运维难度和风险,保障投资的长效回报。为优质服务付费,就是为未来的省心与安全投资。
部署形态与生态集成
堡垒机的部署形态日益多元化,硬件、软件、虚拟化、SaaS云堡垒机等不同形态,价格模型迥异。传统硬件堡垒机一次性采购成本高,但性能稳定,适合对数据私密性要求极高的场景。软件或虚拟化版本则提供了更灵活的部署方式和更低的初始门槛。
云堡垒机(SaaS模式)正成为新趋势,它按需订阅、弹性扩容,免去了硬件采购和运维成本,但长期订阅费用累积可能超过自建。价格差异体现了对灵活性、便捷性与控制权、总成本的不同权衡。
能否与企业现有的ITSM(IT服务管理)、4A(统一身份管理)、SOC(安全运营中心)等平台无缝集成,形成联动安全生态,也影响着产品价值与价格。支持标准API、拥有丰富生态适配列表的堡垒机,能帮助企业构建一体化的安全运维体系,其战略价值远非一个孤立的安全工具可比,这部分“生态价值”也必然反映在定价策略中。
以上是关于堡垒机价格差别很大,堡垒机价格差别很大怎么回事的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机价格差别很大,堡垒机价格差别很大怎么回事;本文链接:https://www.all51.com/pp/343519.html。
猜你喜欢
- 堡垒机企业版多少钱;堡垒机企业版多少钱一台 2026-11-20
- 堡垒机价格差别很大,堡垒机价格差别很大吗 2026-11-20
- 地砖皮包地砖价格 国内地砖包工包料价格表 2026-11-20
- 地砖品牌十大排名;地砖品牌十大排名800800价格 2026-11-20
- 地砖品牌logo,地砖品牌十大排名及价格 2026-11-20
- 地砖十大品牌排名最新排行榜,地砖十大品牌排名最新排行榜及价格 2026-11-20
- 地砖十大品牌排名报价及图片 地砖十大品牌排名报价及图片及价格 2026-11-20
- 地砖十大品牌排名及价格图片,地砖十大品牌排名及价格图片大全 2026-11-20
- 地毯品牌十大排名(地毯品牌十大排名价格) 2026-11-20
- 地板革品牌推荐(地板革品牌推荐及价格) 2026-11-20