堡垒机功能介绍(堡垒机主要功能介绍)
-
堡垒机,功能,介绍,(,主要,),

- 包包品牌-满福包包网
- 2026-11-20 06:01
- 满福包包网
堡垒机功能介绍(堡垒机主要功能介绍) ,对于想购买包包的朋友们来说,堡垒机功能介绍(堡垒机主要功能介绍)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的暗流涌动中,企业核心资产如同珍宝,暴露于无形的威胁之下。谁能守护通往服务器、数据库和网络设备的每一道门禁?谁又能记录每一次访问的蛛丝马迹,让违规操作无所遁形?答案,就藏在一个看似低调却至关重要的安全组件之中——堡垒机。它并非冰冷的机器,而是企业数字疆域里沉默而忠诚的“钢铁卫士”,是安全防线中最坚固的核心堡垒。本文将深入揭秘堡垒机的主要功能,带你领略它如何通过集中管控、权限精雕、操作审计、会话守护与风险预警,构筑起一道滴水不漏的安全长城,让企业在复杂网络环境中安如磐石。
集中管控:统一的安全指挥中心
想象一下,一个拥有数百台服务器、分散于多地机房的企业,运维人员需要记住无数个IP地址、账户与密码。这种分散的访问模式,如同将钥匙散落在各处,安全漏洞无处不在。堡垒机的首要核心功能,便是化零为整,建立统一的访问入口。
它将所有需要管理的服务器、网络设备、数据库等资产纳入一个平台。运维人员不再直接登录目标设备,而是必须先通过堡垒机这个唯一的“安全关卡”。这彻底改变了访问路径,将原先直达目标的“多条小径”,收束为一条受严密监控的“官方大道”。任何访问请求,都必须在此接受身份验证与授权检查。
这种集中化带来了革命性的管理效率与安全提升。管理员只需在堡垒机上维护一套账户体系(或与AD/LDAP等目录服务集成),即可实现对所有资产的权限映射。当员工入职、转岗或离职时,权限的分配与回收在堡垒机上一次性完成,避免了传统方式下漏删账户、权限残留的巨大风险。堡垒机,由此成为了企业IT运维的神经中枢与调度枢纽。
更重要的是,集中管控为后续所有高级安全功能奠定了基础。它使得监控、审计、拦截变得可能且高效。所有流量在此汇聚,所有行为在此留痕,堡垒机因此能够看清整片“森林”,而非孤立地观察某棵“树木”。这是构建纵深防御体系的关键第一步,将不可控的分散风险,转化为可控的集中管理。
权限精雕:最小化访问的黄金法则
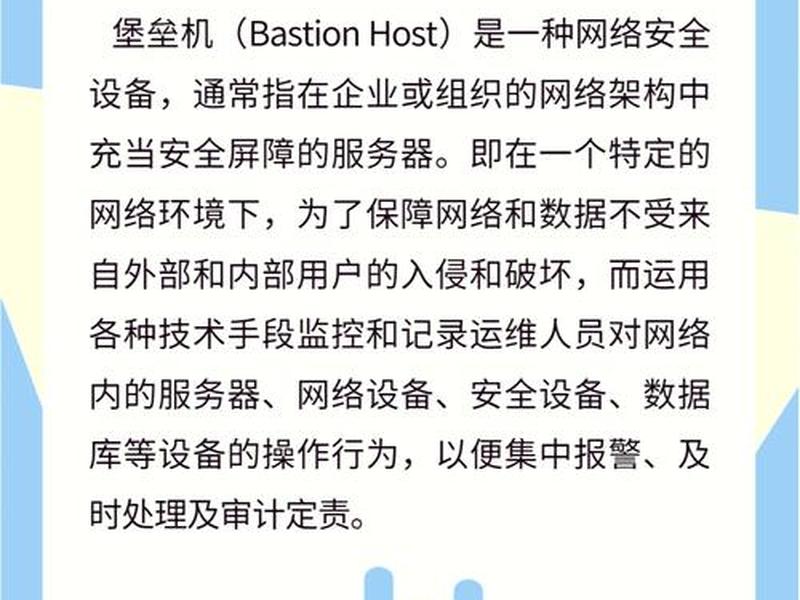
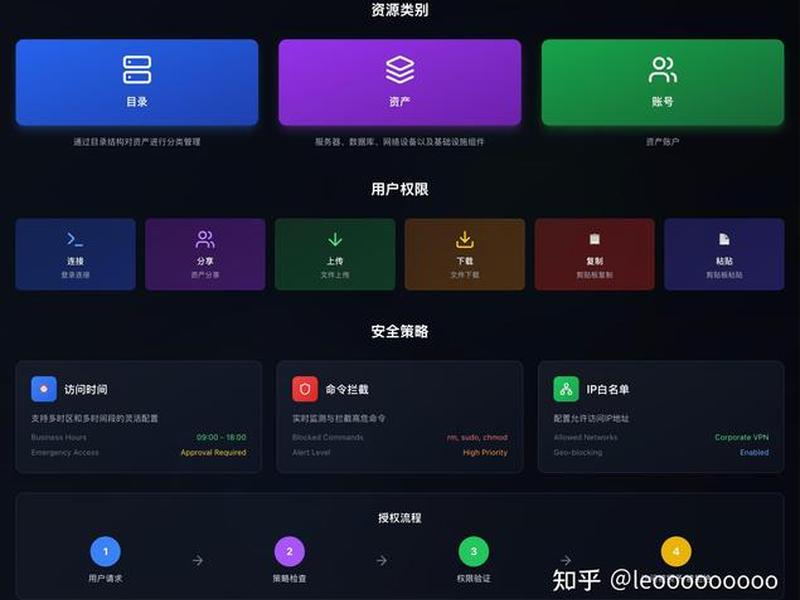
拥有了统一的入口,接下来便是决定“谁可以进,以及进去后能做什么”。堡垒机如同一位技艺高超的雕刻师,将粗放式的权限管理,雕琢成遵循 “最小权限原则” 的精细艺术品。它确保每个人只能访问其工作绝对必需的资源,执行被明确允许的操作,不多一分,不少一毫。
权限的分配可以精细到令人惊叹的程度。它不仅控制用户能访问哪些目标设备(主机授权),更能控制用户登录后可以执行哪些命令(命令过滤)。例如,数据库运维人员A可能被授权访问生产数据库服务器,但仅允许执行特定的查询语句,而禁止任何DROP、DELETE等高危操作。网络工程师B可以登录核心交换机,但只能使用“show”系列查看命令,无法进行配置更改。
堡垒机支持基于角色(RBAC)的权限模型,将权限与岗位角色绑定。创建“初级运维”、“高级DBA”、“审计员”等角色,并赋予相应的权限套餐。当用户被赋予某个角色时,便自动继承了该角色的所有权限,极大简化了管理复杂度。支持临时权限申请与审批流程,满足紧急或特殊的运维需求,并在任务完成后自动回收权限,避免了权限的永久性扩散。
这种精细化的权限管控,实质上是将安全策略从“信任人”转变为“验证每一次操作”。它默认不信任任何内部人员,必须通过明确的授权来证明访问的正当性。这有效防范了内部威胁(无论是恶意还是无意的误操作),也在外部攻击者窃取凭据后,构筑了第二道防线,极大地限制了攻击横向移动的范围与破坏力。
全栈审计:数字世界的“黑匣子”
如果说权限管控是预防,那么全栈审计便是追溯与定责的终极武器。堡垒机犹如一架全程开启的高清记录仪,对通过其建立的所有运维会话进行无死角、不可篡改的完整记录。这为企业安全事件的事后分析、合规审查与责任追溯,提供了铁证如山的“黑匣子”数据。
审计内容覆盖会话的全生命周期。从用户登录堡垒机开始,其登录时间、IP地址、使用的账户便被记录。成功登录目标设备后,堡垒机会以视频录像(图形会话如RDP、VNC)和文本日志(字符会话如SSH、Telnet)两种方式,完整记录用户在目标设备上的所有操作。每一次敲击的键盘命令、鼠标的点击轨迹、屏幕的输出反馈,都被原原本本地保存下来。
这些审计记录具有极高的法律效力和证据价值。因为它们是在会话通道中旁路录制,对用户透明且无法被用户察觉和干扰。记录文件经过加密和完整性保护,确保其真实性与不可抵赖性。当发生数据泄露、配置错误或恶意破坏事件时,安全团队可以快速回放故障时间点的操作录像,精准定位到责任人、操作内容和时间节点。
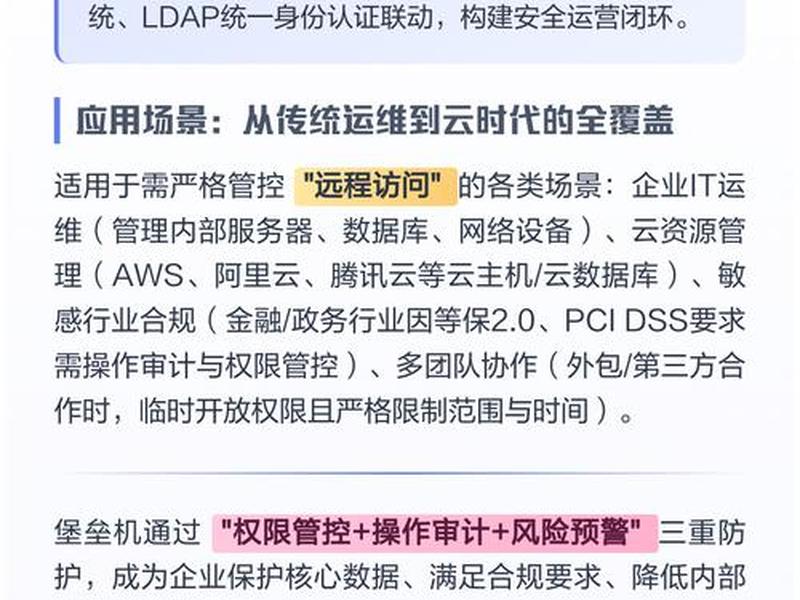
不仅如此,详尽的审计日志还是满足等保2.0、GDPR、PCI-DSS等国内外严厉合规要求的刚性需求。合规审计报告需要提供对特权访问行为的监控证据。堡垒机的审计功能自动化地生成了这些证据,帮助企业顺利通过审计,避免因合规不达标而面临巨额罚款与声誉损失。它让运维在阳光下进行,责任清晰可见。
会话守护与风险拦截
堡垒机并非被动的记录者,更是主动的安全哨兵。在运维会话进行中,它实时分析用户行为,基于预定义的安全策略进行动态风险检测与实时干预,将威胁扼杀在萌芽状态。
它具备强大的实时监控与阻断能力。管理员可以在堡垒机监控大屏上,实时查看所有正在进行的运维会话,如同交通指挥中心查看各路况实时画面。一旦发现异常行为,如非工作时间登录、访问非常用设备、执行高风险命令序列,堡垒机可以立即向管理员告警,甚至无需人工干预,自动中断可疑会话,冻结用户账户。
堡垒机内置了丰富的风险识别规则库。它可以识别并拦截针对Linux系统的“rm -rf /”等灾难性命令,防止误操作导致系统瘫痪。对于数据库访问,可以过滤掉未带WHERE条件的全表更新或删除操作。支持与SIM/SIEM等安全分析平台联动,将操作日志实时推送,利用大数据分析模型,发现更深层次的潜伏威胁和复杂攻击模式。
堡垒机还提供会话协同与事后复盘功能。当遇到复杂故障需要专家会诊时,支持多名授权人员同时接入同一个运维会话,共同查看和操作,提高排障效率。所有会话记录均可用于新员工培训或事故复盘,通过回放历史故障处理过程,进行案例教学,提升整体团队运维水平。守护,意味着既要有雷霆手段拦截风险,也要有柔性机制支持协作。
智能预警与持续演进
现代堡垒机已超越基础管控,向智能化、自动化的主动安全中枢演进。它利用机器学习与行为分析技术,为企业的安全态势带来前瞻性洞察。
通过持续学习每个运维人员的日常操作习惯(如常用登录时间、频繁访问的设备、典型命令序列),堡垒机可以为每个用户建立动态行为基线。当某用户行为突然偏离其基线模型时——例如在凌晨3点登录、尝试访问从未接触过的财务服务器、执行陌生命令组合——系统会立即标记为高风险异常行为,并触发高级别告警。这种基于用户实体行为分析(UEBA)的技术,能有效发现凭据盗用、内部人员变质等传统规则难以检测的威胁。
堡垒机还与企业的漏洞管理系统、资产管理系统联动,实现安全闭环。当扫描出某台服务器存在高危漏洞时,堡垒机可以自动临时收紧对该服务器的访问权限,只允许特定的补丁管理员访问,直至漏洞修复。它也能定期梳理并清理僵尸账户、过期权限,自动执行安全策略,减轻管理员负担。
未来,堡垒机将更深度地融入零信任安全架构,成为执行“从不信任,始终验证”原则的关键组件。每一次访问请求,不仅验证身份与权限,更将结合设备健康状态、网络环境风险、行为异常评分等多维度信号进行动态信任评估,实现持续自适应安全。它从静态的门卫,进化成为拥有智慧大脑的安全策略执行官。
构筑不可逾越的数字防线
纵观堡垒机的核心功能画卷,从集中管控的统一入口,到权限精雕的细粒度控制,再到全栈审计的完整追溯,辅以会话守护的实时风控,并迈向智能预警的主动防御,它们环环相扣,层层递进,共同构筑了一座逻辑严密、动态演进的数字安全堡垒。
它解决的远不止是技术问题,更是企业安全管理理念的落地。它将散乱的风险集中化管理,将模糊的责任清晰化界定,将事后的补救转变为事前的预防与事中的控制。在合规驱动与内生需求的双重作用下,堡垒机已从大型企业的“可选品”,变为绝大多数组织的“必需品”。
在这个数据即资产、访问即风险的时代,堡垒机沉默地矗立在运维通道的咽喉要地。它不生产数据,却是数据的忠诚卫士;它不直接创造业务价值,却是业务连续性的坚实基座。深入了解并善用堡垒机的每一项功能,就是为企业最珍贵的数字资产,披上了一件量身定制的金刚铠甲,在充满不确定性的网络空间中,赢得一份确定的、可控的安全。这,便是堡垒机作为核心安全基础设施,所承载的终极使命与价值。
以上是关于堡垒机功能介绍(堡垒机主要功能介绍)的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机功能介绍(堡垒机主要功能介绍);本文链接:https://www.all51.com/pp/343524.html。
猜你喜欢
- 堡垒机品牌包包、堡垒机品牌包包怎么样 2026-11-20
- 堡垒机全名叫什么 - 堡垒机全名叫什么名字 2026-11-20
- 堡垒机使用教程;堡垒机使用教程图解 2026-11-20
- 堡垒机企业版,堡垒机使用教程 2026-11-20
- 堡垒机企业版多少钱;堡垒机企业版多少钱一台 2026-11-20
- 堡垒机价格差别很大,堡垒机价格差别很大怎么回事 2026-11-20
- 堡垒机价格差别很大,堡垒机价格差别很大吗 2026-11-20
- 坂急包包品牌介绍;坂急包包品牌介绍大全 2026-11-20
- 地毯品牌背景介绍、地毯品牌背景介绍图片 2026-11-20
- 地毯品牌推荐 地毯品牌推荐和介绍 2026-11-20