堡垒机是什么产品;堡垒机是什么产品类型
-
堡垒机,是什么,产品,;,类型,

- 包包品牌-满福包包网
- 2026-11-20 06:16
- 满福包包网
堡垒机是什么产品;堡垒机是什么产品类型 ,对于想购买包包的朋友们来说,堡垒机是什么产品;堡垒机是什么产品类型是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数据洪流奔涌、网络攻击日益猖獗的数字时代,企业核心资产如同珍宝,暴露在无形的风险之中。如何为这些至关重要的服务器、数据库和网络设备,筑起一道坚不可摧、可管可控的“数字长城”?答案,就隐藏在堡垒机这一神秘而强大的产品之中。堡垒机,绝不仅仅是一个简单的跳板或网关,它是企业IT运维安全的“神经中枢”与“审计中心”,是每一位运维人员在虚拟世界中的唯一授权通道与行为记录仪。本文将深入揭秘堡垒机究竟是什么产品,它属于何种产品类型,并从多个维度层层剥茧,展现其在现代企业安全架构中不可替代的核心价值,为您打开通往安全、合规、高效运维世界的大门。
堡垒机的本质定义与产品定位
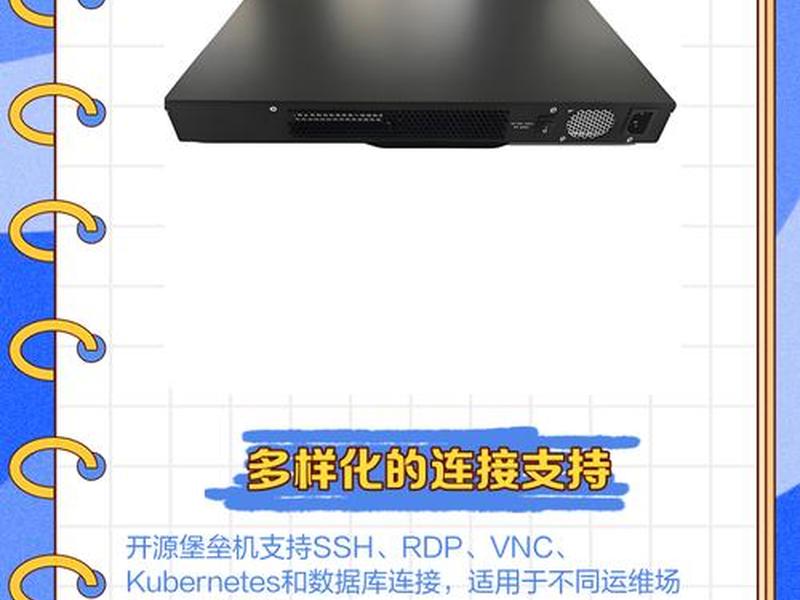
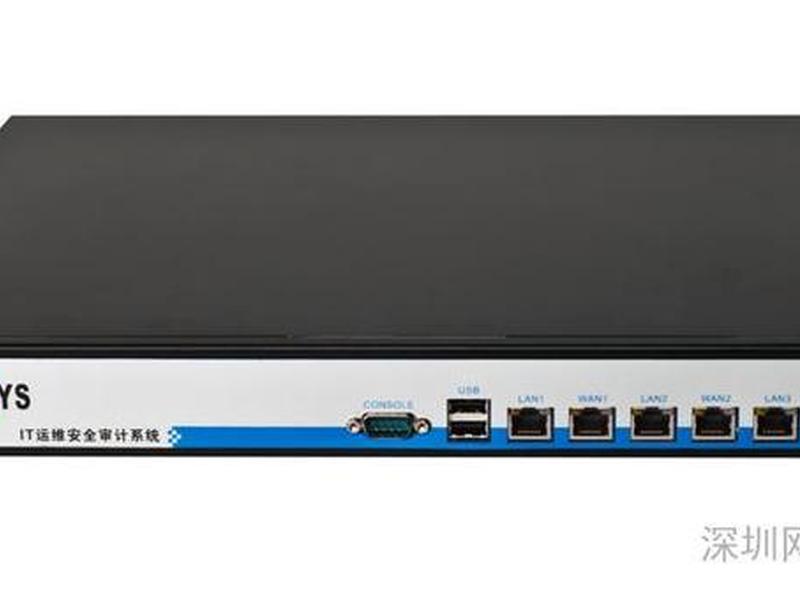
要理解堡垒机,首先需穿透其技术表象,触及核心本质。从产品定义上看,堡垒机,又称运维安全审计系统,是一种专注于对服务器、网络设备、数据库等核心IT资产运维访问进行统一管控、权限隔离、操作审计与风险阻断的安全管理产品。它并非传统意义上的防火墙或入侵检测系统,其核心使命不在于防御外部攻击,而在于规范、监督与记录内部人员或第三方运维人员的访问行为,防止因权限滥用、误操作或恶意行为导致的数据泄露与系统故障。
从产品类型归属分析,堡垒机横跨多个关键领域。它是严格意义上的网络安全产品,隶属于内网安全与运维安全细分赛道,与身份认证、权限管理、日志审计等技术深度融合。它也是IT运维管理产品的重要组成部分,致力于提升运维效率与标准化水平。更为关键的是,在合规性驱动下,它已成为满足等保2.0、GDPR、HIPAA等国内外法规对运维操作可审计、可追溯要求的强制性合规产品。堡垒机是一种集安全、运维、合规三位一体的融合型管理控制平台,其产品形态可以是硬件设备、虚拟化镜像或SaaS服务,但核心功能万变不离其宗——集中控权,全程留痕。
堡垒机诞生的必然性与紧迫需求
堡垒机的兴起,绝非偶然,而是IT架构演进与安全威胁演变下的必然产物。早期企业IT规模较小,运维人员直接通过账号密码登录服务器,操作如同“裸奔”,一旦发生问题,责任难以追溯,风险敞口巨大。随着业务云化、系统复杂化以及《网络安全法》、等保2.0等法规的强制要求,这种粗放模式已无法满足安全与合规需求。内部威胁(如离职员工恶意删除、运维人员误操作)与外部通过窃取凭证发起的攻击,使得对“人”的操作行为进行管控,变得比单纯防御外部攻击更为迫切。
堡垒机应运而生,它像一位不知疲倦的“公正裁判”和“全程书记官”,矗立在运维人员与目标资产之间。所有运维请求必须通过堡垒机这一唯一入口,由它进行身份鉴别、权限校验、命令过滤,并原原本本记录下操作的全过程,包括输入的命令、输出的结果、访问的时间与源IP。这意味着,任何越权尝试、危险指令或异常行为,都将被实时监控或事后审计发现,从而将安全防线从网络边界,扎实地推进到每一个具体的操作会话之中,实现了从“防外”到“内外兼防”的战略转变。
核心功能:集中管控与授权
堡垒机的首要核心功能,是实现运维权限的集中化、精细化管控。它如同一个高度智能的“权限分发中心”,彻底改变了以往账号分散、权限不清的混乱局面。企业所有IT资产的账号、密码均可托管于堡垒机内置的专属密码库中,实现统一存储、加密与定期更换,运维人员无需也无法知晓目标设备的真实密码,从根本上杜绝了密码泄露风险。
在此基础上,堡垒机建立起基于角色(RBAC)的精细授权模型。管理员可以根据运维人员的岗位职责,为其分配最小化、恰到好处的访问权限,例如:张三只能访问Web服务器群组,且仅限只读;李四可以操作数据库,但禁止执行“rm -rf”等高危命令。这种“一人一账号、一次一授权”的模式,确保了权限的收敛与可控。对于临时性的第三方运维需求,堡垒机支持生成有时效性的临时账号与动态令牌,任务结束后权限自动回收,完美解决了外部人员访问的安全隐患。
安全审计:操作留痕与行为回溯
如果说集中管控是堡垒机的“骨骼”,那么全方位、无死角的安全审计就是其流淌的“血液”与记忆的“大脑”。堡垒机能够完整记录运维会话的全生命周期数据,不仅包括登录登出时间、源IP地址等基础信息,更能通过协议代理技术,录制下整个操作过程的键盘输入、图形界面操作乃至文件传输内容,生成不可篡改的录像与日志。
这些详实的审计记录,构成了事后追溯与定责的“铁证”。当发生安全事件或系统故障时,管理员可以快速检索审计日志,精准定位到“谁、在什么时间、从哪里、做了什么操作、产生了什么结果”。例如,可以回溯是谁在深夜删除了关键配置文件,又是哪条异常SQL语句拖慢了数据库性能。结合智能分析引擎,堡垒机还能对海量操作日志进行深度挖掘,通过建立基线模型,识别出偏离正常模式的异常行为(如非工作时段访问、高频失败登录、执行罕见命令),实现从被动审计到主动风险预警的跨越,将安全隐患扼杀在萌芽状态。
合规遵从:满足法规的刚性要求
在强监管时代,合规已成为企业生存与发展的生命线。国内外众多法律法规,如中国的网络安全等级保护2.0制度,明确要求对网络运维操作进行安全审计,确保操作行为可追溯。堡垒机正是满足这类合规要求的标准化“答案”。它通过提供标准化的审计报告、完整的证据链,帮助企业轻松应对监管机构的检查。
堡垒机的合规价值体现在多个层面。在技术层面,它实现了对运维操作的强制性审计覆盖,解决了“审计什么”和“如何审计”的问题。在管理层面,它促进了企业内部运维安全制度的落地,将“人治”转变为“技治”,使安全策略通过技术手段得以强制执行。在流程层面,它规范了运维操作流程,所有操作必须经过申请、审批、执行、审计的闭环,留下了清晰的合规痕迹。部署堡垒机,不仅是购买一款产品,更是引入了一套符合国内外安全最佳实践与法规要求的运维安全治理框架,为企业规避法律风险、提升商业信誉提供了坚实保障。
运维效率:自动化与流程化赋能
或许有人会认为,堡垒机的严格管控会降低运维效率。事实恰恰相反,一款设计优良的堡垒机,是运维效率的“助推器”而非“绊脚石”。它通过自动化与流程化手段,将运维人员从繁琐、重复的登录操作中解放出来。例如,支持一键登录多台设备执行批量命令或脚本,实现自动化巡检与配置分发;提供可视化的Web终端或客户端,无需在多个SSH/Telnet/RDP工具间切换,在一个界面内管理所有授权资产。
更重要的是,堡垒机推动了运维流程的标准化与协同化。它将以往依赖个人经验的“黑盒”操作,转变为可记录、可审核、可复现的标准化作业。通过内置的工单系统,运维任务可与ITSM流程无缝对接,实现从需求提出、权限审批到任务执行、结果反馈的线上化闭环管理。这不仅提升了跨部门协作效率,也为新员工培训与知识沉淀提供了绝佳的场景化教材。堡垒机,正从单纯的安全控制点,演进为运维能力交付平台。
技术演进:云原生与智能化未来
随着云计算、容器化和微服务架构的普及,传统边界日益模糊,堡垒机也在持续进化,以适应新的技术环境。云堡垒机应运而生,它采用SaaS模式或轻量级Agent架构,能够轻松管理分布在公有云、私有云、混合云乃至容器平台中的动态资产,实现弹性伸缩与按需使用。其与云平台身份系统(如IAM)的深度集成,使得权限管理更加灵活高效。
面向未来,堡垒机的智能化趋势愈发明显。通过集成机器学习算法,它可以实现更精准的用户行为分析(UEBA),自动识别出潜在的内部威胁账号;通过自然语言处理技术,运维人员甚至可以用语音或自然文本指令完成复杂操作,由堡垒机安全地翻译并执行。与零信任安全架构的融合,使得堡垒机不再仅仅是静态的“堡垒”,而是成为动态评估每一次访问请求可信度的“智能网关”。未来的堡垒机,将更加自适应、情景感知与主动防御,成为智能安全运营的核心枢纽。
不可或缺的数字基石
堡垒机绝非一个可有可无的IT配件,而是现代企业构建稳健数字基石的战略必需品。它是一款以运维安全审计为核心,融合了集中管控、行为审计、合规遵从与效率提升的综合性安全管理产品。其产品类型超越了单一的安全或运维范畴,是横跨安全、运维、管理、合规等多个领域的融合创新典范。
在数字化转型的深水区,数据资产的价值与脆弱性并存。堡垒机如同一位沉默而忠诚的守护者,在每一次键盘敲击、每一次鼠标点击的背后,构建起透明、可控、可信的运维环境。它让不可见的操作变得可见,让不可控的风险变得可控,让不可追溯的责任变得清晰。部署堡垒机,是企业从被动防御走向主动治理、从经验运维走向科学运维、从满足合规走向追求卓越的关键一步。在通往智慧未来的道路上,这座坚实的“数字堡垒”,将是企业行稳致远最可靠的护航者。
以上是关于堡垒机是什么产品;堡垒机是什么产品类型的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机是什么产品;堡垒机是什么产品类型;本文链接:https://www.all51.com/pp/343535.html。
猜你喜欢
- 堡垒机是什么设备 堡垒机是什么设备类型 2026-11-20
- 堡垒机推荐、堡垒机推荐品牌 2026-11-20
- 堡垒机品牌有哪些(堡垒机品牌有哪些牌子) 2026-11-20
- 堡垒机品牌排行榜(堡垒机品牌排行榜最新) 2026-11-20
- 堡垒机品牌排名 堡垒机品牌排名第一 2026-11-20
- 堡垒机品牌包包有哪些、堡垒机品牌包包有哪些牌子 2026-11-20
- 堡垒机品牌包包推荐、堡垒机品牌包包推荐知乎 2026-11-20
- 堡垒机品牌包包排行榜 - 堡垒机品牌包包排行榜图片 2026-11-20
- 堡垒机品牌包包排名(堡垒机品牌包包排名前十) 2026-11-20
- 堡垒机品牌包包怎么样 - 堡垒机品牌包包怎么样值得买吗 2026-11-20