堡垒机是什么设备 堡垒机是什么设备类型
-
堡垒机,是什么,设备,类型,

- 包包品牌-满福包包网
- 2026-11-20 06:18
- 满福包包网
堡垒机是什么设备 堡垒机是什么设备类型 ,对于想购买包包的朋友们来说,堡垒机是什么设备 堡垒机是什么设备类型是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,企业的IT架构如同一座座宏伟而复杂的“数字城堡”。城堡越宏伟,其入口与通道的管理就越发关键——谁能进出?他们做了什么?如何确保核心宝藏(数据)万无一失?这时,一个被称为 “堡垒机” 的神秘设备便闪亮登场,成为守护“数字城堡”不可或缺的钢铁闸门。本文将深入探讨堡垒机究竟是什么设备,它属于何种设备类型,并为您揭开其在网络安全体系中不可替代的核心面纱。
堡垒机的本质:集中管控枢纽
堡垒机,官方名称通常为“运维安全审计系统”或“统一安全管理平台”。从设备本质上看,它是一台部署在网络关键路径上的专用硬件设备或虚拟化软件系统。其核心使命并非创造数据,而是管控访问——对所有试图访问企业内部核心服务器、网络设备、数据库等资产的操作进行统一的入口收敛、身份鉴别、权限控制和行为审计。
想象一下,在没有堡垒机的时代,运维人员可能通过各自的电脑,使用不同的账号密码直接登录数十甚至上百台服务器。这种“散兵游勇”式的访问,如同给城堡开了无数扇无人看守的小门,安全风险极高。堡垒机的出现,彻底改变了这一局面。它强制所有运维访问都必须通过这唯一、坚固的“堡垒”进行中转和验证,从而将分散的风险点集中起来,进行高强度防御和精细化监控。
从其扮演的角色来看,堡垒机更像是一位铁面无私的“安全门卫”兼“监控记录官”。它不直接参与业务运算,却牢牢把守着通往业务核心的生命线。任何操作指令,在抵达目标设备之前,都必须先在堡垒机这里“验明正身、核对权限、留下记录”。这种设计理念,深刻体现了网络安全中“最小权限”和“零信任”的原则。
核心设备类型剖析:硬件与虚拟化之选
谈及堡垒机的设备类型,主要可以从部署形态和功能侧重两个维度进行划分。从最直观的物理形态上区分:
第一类是硬件堡垒机。这类设备以专用物理服务器的形式存在,通常拥有经过深度定制和加固的操作系统、高性能的硬件配置(如多核CPU、大内存、高速存储),并集成加密卡等安全模块。硬件堡垒机性能强劲、运行稳定、安全性高,尤其适合对性能、稳定性和合规性要求极高的大型金融机构、单位、运营商核心网络等场景。它像一座实体的钢铁堡垒,给人以坚实的信任感。
第二类是软件堡垒机。它以软件套件的形式提供,可以部署在用户自有的服务器(物理机或虚拟机)上,或者直接以虚拟镜像(如OVA、VMDK格式)交付。软件堡垒机部署灵活、弹性扩展能力强、成本相对较低,能够快速适应云化、虚拟化的IT环境,深受互联网公司、中小企业的青睐。它如同可以随时部署和移动的“模块化要塞”,适应现代IT架构快速演变的节奏。
第三类是云堡垒机服务。这是随着云计算普及而兴起的一种SaaS(安全即服务)模式。用户无需管理任何硬件或基础软件,直接通过浏览器即可使用云服务商提供的堡垒机功能。这种类型极大降低了使用门槛和运维成本,实现了即开即用,特别适合业务快速上线、团队分散、IT运维能力有限的企业。它好比租用了一座现成的、有人维护的“数字安全哨所”。
不可替代的核心功能价值
堡垒机之所以成为关键信息基础设施的标配,源于其提供的四大核心功能价值,这些功能共同构成了其强大的安全护城河。
首先是集中账号管理与单点登录。堡垒机建立了统一的账号管理库,与企业的AD/LDAP等目录服务对接,实现“一人一号,权责清晰”。运维人员只需登录堡垒机一次,便可在其权限范围内访问所有授权资产,无需记忆多套密码。这不仅提升了效率,更从根本上杜绝了账号混乱带来的风险。
其次是精细的权限控制与操作拦截。堡垒机可以实现基于用户、角色、时间、源IP、目标资产、操作命令等多维度的细粒度授权。例如,可以设置“张三只能在工作日上班时间,从公司内网IP,对Web服务器进行重启操作,但禁止删除日志”。对于高危命令(如rm -rf /),堡垒机可以实时识别并拦截,同时告警,将风险扼杀在执行前。
最后是全会话审计与行为追溯。堡垒机能够完整记录运维操作的全过程,不仅包括执行的命令,在图形化(RDP、VNC)操作中,更能实现全程录像。任何操作在堡垒机面前都“雁过留痕,风过留声”。一旦发生安全事件或误操作,管理员可以快速回放操作录像,精准定位到人、时、地和具体动作,实现无可辩驳的责任追溯。这构成了强大的事后威慑力和法律证据支撑。
在现代安全体系中的战略地位
在等级保护2.0、网络安全法、数据安全法等法规要求日益严格的背景下,堡垒机已从“可选项”变为“必选项”。它不仅仅是技术工具,更是企业安全治理和合规达标的战略支点。
堡垒机是构建 “事前预防、事中控制、事后审计” 完整安全闭环的关键一环。事前,通过账号和权限梳理,厘清安全基线;事中,通过实时监控和命令拦截,实现动态风险控制;事后,通过详尽的日志和录像,满足合规审计要求。这个闭环使得安全管理工作从被动响应转向主动防御。
在混合云、多云成为主流的今天,堡垒机成为了统一纳管混合IT资源的安全操作平台。无论资产位于本地数据中心、私有云还是公有云(如阿里云、腾讯云、AWS),都可以通过一个堡垒机入口进行统一管理,极大简化了复杂环境下的安全运维复杂度,实现了安全策略的统一落地。
选型与部署的关键考量
面对市场上琳琅满目的堡垒机产品,企业在选型和部署时需进行综合考量。性能与并发支撑能力是首要因素,需评估其能同时支持多少运维会话而不卡顿。协议支持的全面性也至关重要,优秀的堡垒机应支持SSH、RDP、VNC、SFTP、数据库协议(Oracle, MySQL, SQL Server)、Telnet等多种主流协议。
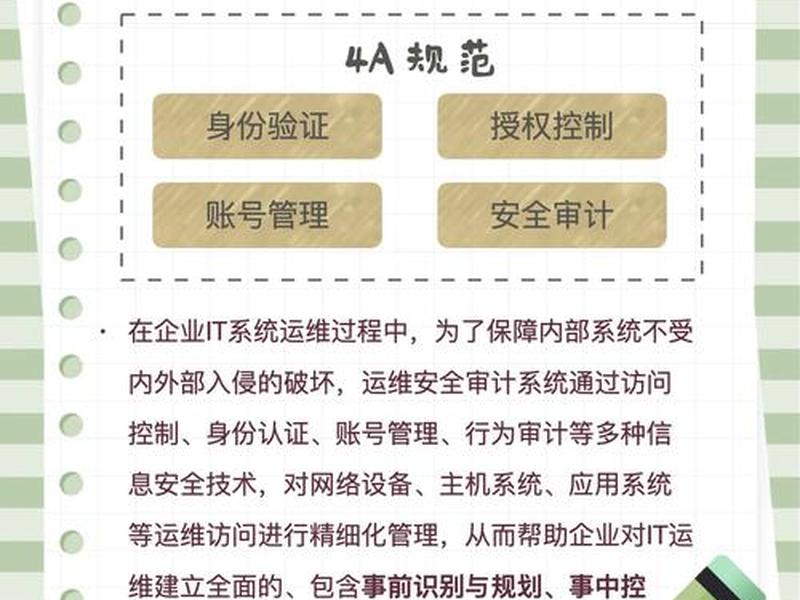
自身的高安全性是堡垒机的立身之本,需关注其是否具备三权分立管理、自身日志审计、防篡改、国密算法支持等特性。与现有IT系统的融合能力也不容忽视,包括是否支持与4A平台、SIEM/SOC系统、自动化运维平台对接,形成联动。操作的易用性和审计日志的易读性,直接影响运维效率和审计工作的开展。
未来演进与智能化方向
随着人工智能技术的渗透,堡垒机正从“规则驱动”向“智能驱动”演进。未来的智能堡垒机将不仅仅记录和拦截,更能够学习并建立每个运维人员的正常操作基线。通过用户行为分析(UEBA),系统能自动识别出偏离基线的异常操作(例如,运维员在深夜非工作时间访问非管辖的核心数据库),并实时产生高危告警。
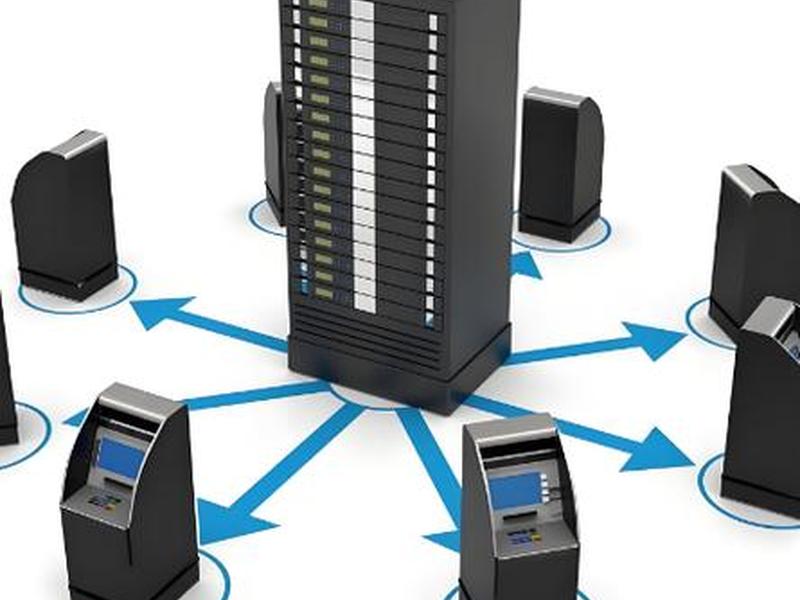
堡垒机将与自动化运维(DevOps) 和零信任网络访问(ZTNA) 理念更深度地融合。在自动化脚本执行时,堡垒机可作为安全的“执行经纪人”,确保自动化操作本身的安全可控。在零信任架构下,堡垒机将成为实施“持续验证、最小权限”策略的关键执行点。云原生堡垒机也将更加轻量化、容器化,无缝集成到Kubernetes等云原生环境中。
堡垒机,这座数字世界的“钢铁闸门”与“全景监控塔”,以其集中、可控、可审计的核心特性,牢牢守护着企业IT命脉。它既是一台实实在在的设备,更是一套深度融合了管理理念与技术的安全体系。从硬件到软件,从本地到云端,堡垒机的形态在变,但其作为安全最后防线的内核始终未变。在充满未知威胁的数字旷野中,部署一台可靠的堡垒机,就是为企业建立起一座进可攻、退可守的“安全堡垒”,让数据流转于阳光之下,让每一次操作都经得起追溯与考验。这不仅是技术选择,更是对企业未来的一份沉稳担当。
以上是关于堡垒机是什么设备 堡垒机是什么设备类型的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机是什么设备 堡垒机是什么设备类型;本文链接:https://www.all51.com/pp/343536.html。
猜你喜欢
- 堡垒机是干什么用的,堡垒机是干什么用的呢 2026-11-20
- 堡垒机是什么产品;堡垒机是什么产品类型 2026-11-20
- 堡垒机推荐、堡垒机推荐品牌 2026-11-20
- 堡垒机品牌有哪些(堡垒机品牌有哪些牌子) 2026-11-20
- 堡垒机品牌排行榜(堡垒机品牌排行榜最新) 2026-11-20
- 堡垒机品牌排名 堡垒机品牌排名第一 2026-11-20
- 堡垒机品牌包包有哪些、堡垒机品牌包包有哪些牌子 2026-11-20
- 堡垒机品牌包包推荐、堡垒机品牌包包推荐知乎 2026-11-20
- 堡垒机品牌包包排行榜 - 堡垒机品牌包包排行榜图片 2026-11-20
- 堡垒机品牌包包排名(堡垒机品牌包包排名前十) 2026-11-20