堡垒机是干什么用的,堡垒机是干什么用的呢
-
堡垒机,是,干什么,用的,,,呢,

- 包包品牌-满福包包网
- 2026-11-20 06:20
- 满福包包网
堡垒机是干什么用的,堡垒机是干什么用的呢 ,对于想购买包包的朋友们来说,堡垒机是干什么用的,堡垒机是干什么用的呢是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾好奇,在浩瀚如星海的网络世界里,那些掌管着企业核心服务器、数据库的运维工程师,究竟如何安全地“进出”这些至关重要的数字堡垒?当每一次远程操作都潜藏着数据泄露、误删甚至被黑客挟持的风险时,有没有一种强大而隐秘的“守卫”,能记录每一次访问、控制每一条指令、阻断每一次越权?这个问题的答案,就藏在一个听起来坚不可摧的名字里——堡垒机。
“堡垒机是干什么用的?”这不仅仅是一个技术术语的询问,更是对现代网络安全架构灵魂的叩问。它远非一台普通的服务器,而是矗立在内部网络与运维人员之间的战略要塞,是所有关键资产访问的唯一授权通道与全景监控中心。本文将带你穿透迷雾,从多个维度深入剖析堡垒机究竟扮演着何种角色,它如何成为企业数字化转型中不可或缺的“定海神针”。
核心定义:统一的访问管控门户
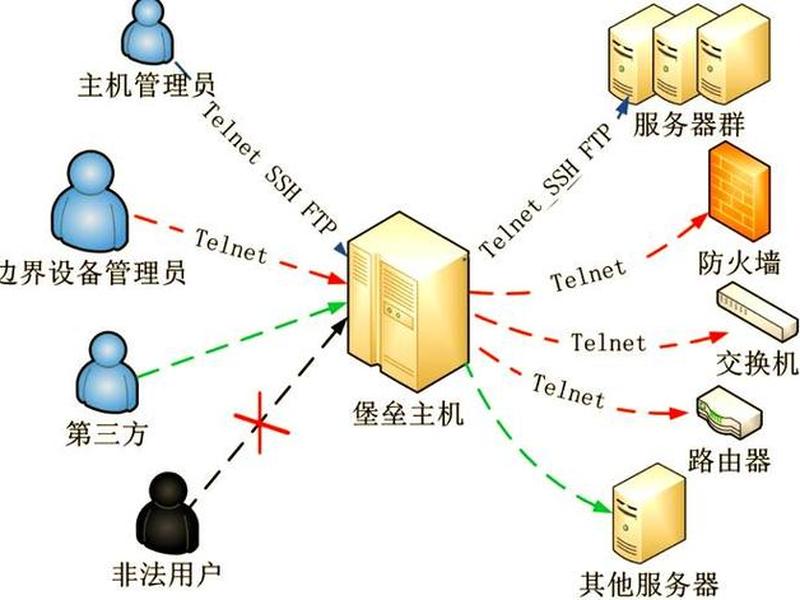
堡垒机,官方称谓为“运维安全审计系统”,其最核心的使命是解决“谁能访问、从哪里访问、访问了什么”这一根本性问题。想象一下,一个大型企业拥有成百上千台服务器、网络设备、数据库实例,如果每位运维人员都手握直接登录的账号密码,无异于将无数后门钥匙散落四处,风险失控。
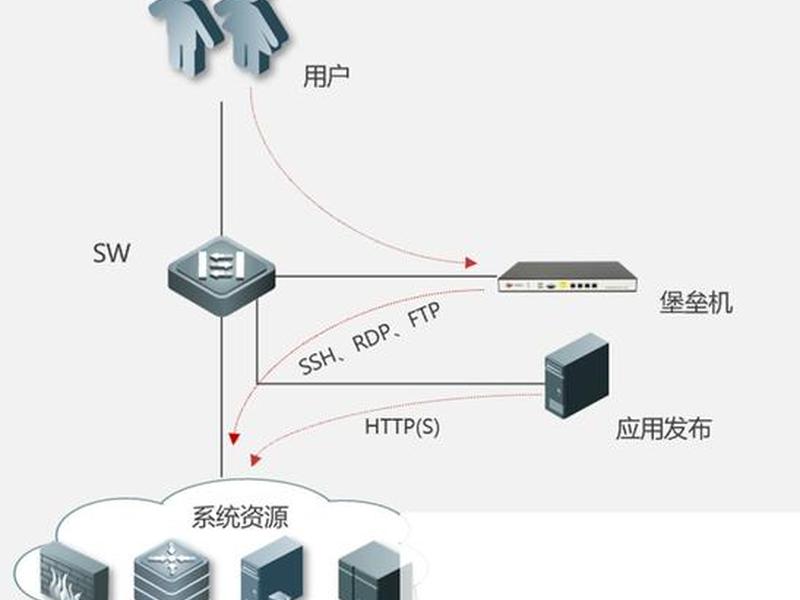
堡垒机首先充当了统一的访问入口。所有运维人员不再直接登录目标设备,而是必须先登录堡垒机这个“安全前台”。在这里,他们的身份经过严格验证(如双因素认证),其权限被精确界定(如仅能操作某几台测试服务器)。这种“单点登录,集中管控”的模式,瞬间收拢了所有潜在的风险入口,将无序的访问行为纳入有序的管理轨道。
更深一层,它实现了访问协议的代理与转换。无论是SSH、RDP、Telnet还是数据库协议,堡垒机都能作为中间代理,对通信内容进行审计和过滤。这意味着,任何危险指令或可疑操作在抵达真实设备前,都可能被识别并拦截。它就像一位精通多国语言的翻译官兼安全官,确保每一次对话都合规、安全。
核心价值:全方位操作审计与溯源
如果说管控入口是堡垒机的“骨骼”,那么全方位的操作审计则是其流淌的“血液”与“记忆”。堡垒机是干什么用的?它必须能回答“运维人员到底做了什么”这个关键问题。
堡垒机提供全会话录像功能。无论是命令行里键入的每一条指令,还是图形界面中的每一次点击、拖拽,都会被完整、高清地记录下来,并生成不可篡改的日志。当发生操作失误导致服务中断,或出现可疑的数据查询行为时,安全团队可以像回放电影一样,精确追溯整个操作过程,快速定位原因与责任人。
它还具备精准的指令审计能力。通过预置或自定义的危险命令库(如 `rm -rf /`、 `drop database` 等),堡垒机可以实现实时告警与阻断。对于数据库访问,它能解析SQL语句,审计敏感数据的查询与导出行为。这种细粒度的审计,将事后追责提升为事中实时防护,极大增强了安全威慑力。
核心机制:严密的权限管理与授权
权限的泛滥是安全的头号大敌。堡垒机通过构建一套精细化的权限管理模型,彻底告别了“一人得道,鸡犬升天”式的粗放授权。
堡垒机实现了基于角色(RBAC)的权限分配。系统管理员可以根据“最小权限原则”,创建诸如“Linux初级运维”、“数据库只读审计员”、“网络配置工程师”等角色,并将相应的设备访问权限赋予角色,再将角色授予具体人员。这种层级化管理,使得权限调整变得灵活而清晰。
更关键的是,它引入了动态授权与工单流程。对于某些高危或临时性操作(如生产数据库结构变更),运维人员不能直接操作,必须通过堡垒机提交工单申请,由主管或授权人审批通过后,系统才会临时开通特定权限,且操作过程受到加倍严格的监控。操作完成后,权限自动回收。这种“权责对应、流程管控”的机制,是内控合规的坚实保障。
风险应对:实时阻断与威胁发现
堡垒机绝非被动的记录仪,而是主动的“安全哨兵”。它时刻分析着运维行为流,致力于在风险发生前就将其扼杀。
堡垒机内置实时监控与告警引擎。当检测到异常登录行为(如非常用IP地址、异常时间登录)、连续登录失败、执行高危命令或违反安全策略的操作时,系统会立即向安全管理员发送告警(短信、邮件、钉钉等),并可视情况自动中断当前会话。这种快速响应能力,极大地缩短了威胁暴露时间。
更进一步,结合用户行为分析(UEBA)技术,现代堡垒机能够建立运维人员的行为基线。通过机器学习分析其惯常操作时间、频率、命令类型等,一旦出现偏离基线的“异常行为”(如突然大量下载日志、访问非授权时间段),系统便能识别出潜在的内部威胁或账号盗用情况,实现智能风险预警。
合规刚需:满足法律法规审计要求
在《网络安全法》、等保2.0以及各行业监管规定日益严格的今天,堡垒机从一个“可选项”变成了“必选项”。它是企业证明自身履行了网络安全保护义务、具备有效内控机制的关键证据。
堡垒机提供的完整审计日志,是应对监管检查的“证据链”。这些日志详细记录了何人、何时、从何处、以何种方式、对何资源、执行了何操作及结果如何,完全满足“可追溯、不可抵赖”的合规要求。报告可以一键生成,大幅减轻了合规审计的工作负担。
堡垒机的部署与应用本身,就是企业落实网络安全等级保护制度中关于“安全审计”和“访问控制”核心要求的具体体现。它帮助企业构建起符合标准的运维安全管理体系,提升整体安全水位,避免因合规不达标带来的法律风险与声誉损失。
演进趋势:迈向智能化与云原生
随着云计算、 DevOps 和零信任架构的普及,堡垒机的内涵与外延也在不断进化。它正从一个独立的安防产品,演变为融入IT血脉的“安全能力”。
云堡垒机应运而生,专为云上复杂、动态的资源环境设计。它能自动发现和纳管云上ECS、RDS等资产,实现权限的自动同步与生命周期管理,完美适配云环境的弹性与敏捷需求。与 DevOps 流程集成的堡垒机,可以将安全管控左移,在CI/CD流水线中对接发布系统,实现自动化、受控的运维部署,安全与效率不再是对立两面。
未来,堡垒机将更深度地融入零信任安全架构,成为“永不信任,持续验证”理念在运维侧的关键执行点。通过持续评估用户身份、设备状态和环境风险,实现动态、自适应的访问控制,让安全防护更加精准、智能。
以上是关于堡垒机是干什么用的,堡垒机是干什么用的呢的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机是干什么用的,堡垒机是干什么用的呢;本文链接:https://www.all51.com/pp/343537.html。
猜你喜欢
- 堡垒机有哪些品种;堡垒机有哪些品种型号 2026-11-20
- 堡垒机是什么设备 堡垒机是什么设备类型 2026-11-20
- 堡垒机是什么产品;堡垒机是什么产品类型 2026-11-20
- 堡垒机推荐、堡垒机推荐品牌 2026-11-20
- 堡垒机品牌有哪些(堡垒机品牌有哪些牌子) 2026-11-20
- 堡垒机品牌排行榜(堡垒机品牌排行榜最新) 2026-11-20
- 堡垒机品牌排名 堡垒机品牌排名第一 2026-11-20
- 堡垒机品牌包包有哪些、堡垒机品牌包包有哪些牌子 2026-11-20
- 堡垒机品牌包包推荐、堡垒机品牌包包推荐知乎 2026-11-20
- 堡垒机品牌包包排行榜 - 堡垒机品牌包包排行榜图片 2026-11-20