堡垒机有哪些品种;堡垒机有哪些品种型号
-
堡垒机,有,哪些,品种,;,型号,

- 包包品牌-满福包包网
- 2026-11-20 06:21
- 满福包包网
堡垒机有哪些品种;堡垒机有哪些品种型号 ,对于想购买包包的朋友们来说,堡垒机有哪些品种;堡垒机有哪些品种型号是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,企业的核心资产早已从实体厂房、设备,转变为存储在服务器中的海量数据与关键业务系统。便捷的远程运维与访问,也如同打开了一扇扇潜在的“危险之门”。堡垒机,正是守卫这些关键入口的“钢铁哨兵”,是构建企业信息安全防线的核心枢纽。但面对市场上琳琅满目的产品,许多IT负责人不禁困惑:堡垒机到底有哪些品种?堡垒机有哪些品种型号?不同的类型又该如何选择?本文将带你深入堡垒机的世界,拨开迷雾,看清其品种演进与型号差异的清晰脉络,为你提供一份权威的选型地图。
形态演进:从硬件到云原生
堡垒机的“身体”是其最直观的品种划分依据,经历了从沉重铁盒到无形服务的深刻蜕变。
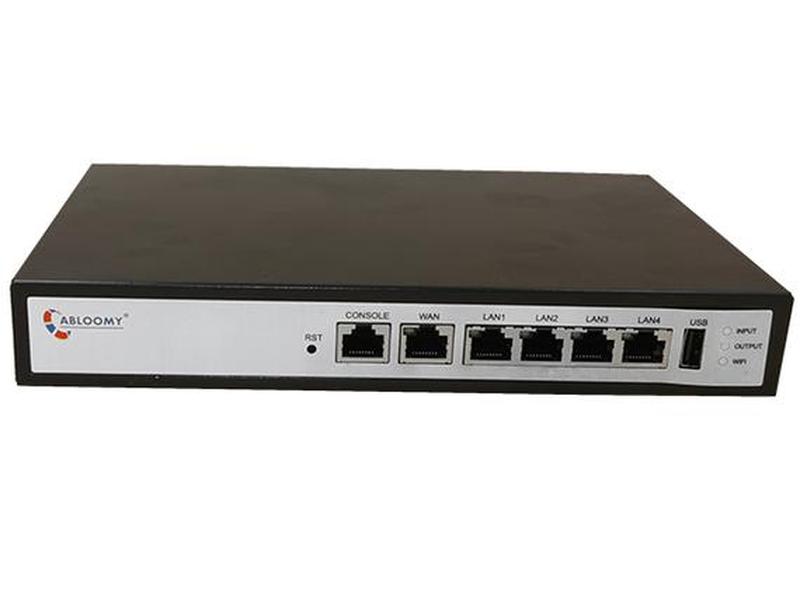
最初的堡垒机,多以硬件物理设备的形态出现。它们通常是一个黑色的机架式服务器,部署在企业数据中心的网络边界。这种形态的优势在于性能强劲、稳定可靠,所有数据与运算都在本地完成,给人以“看得见、摸得着”的安全感。早期的金融、电信等对安全性要求极高的行业,普遍采用此类设备。其缺点也同样明显:成本高昂、部署周期长、扩容不灵活,就像为安全定制了一套昂贵的“重甲”,虽然防护力强,但移动和调整都极为不便。
随着虚拟化技术的成熟,软件虚拟化堡垒机应运而生。它不再依赖特定的硬件,而是以虚拟机镜像或软件包的形式提供。用户可以在自己的虚拟化平台(如VMware、KVM)或物理服务器上快速部署。这种形态极大地提升了部署的灵活性,降低了初次投入成本,成为了中型企业和部门级应用的主流选择。它如同为系统穿上了一套可定制的“锁子甲”,兼顾了防护与灵活。
如今,云计算已成为基础设施,SaaS化云堡垒机和云原生堡垒机正成为新趋势。SaaS模式让用户无需关心底层基础设施,通过订阅即可获得服务,实现了“开箱即用”和弹性伸缩。而云原生堡垒机则更深层次地利用云平台的微服务、容器化等特性,实现更高的可用性和自动化运维。这类形态如同“安全即服务”的无形屏障,特别适合业务快速上云、分支机构众多或缺乏专业运维团队的企业,代表了未来发展的主流方向。
架构设计:一体与分布的博弈
拨开外在形态,内核的架构设计决定了堡垒机的能力上限与扩展边界,主要分为一体化与分布式两大阵营。
一体化集中式架构是经典设计。在这种架构下,所有的核心功能模块——包括身份认证、权限管理、会话代理、审计录像——都集成在单一产品或紧耦合的集群内。它的优点是架构简单、部署维护容易,数据流转路径短,审计日志集中,便于统一管理。对于运维目标相对固定、规模不是特别庞大的单一数据中心场景,这种架构依然有其用武之地。它就像一个功能齐全的“安全堡垒”,将所有防御工事集中于一处。
面对大型集团企业、多数据中心、混合云等复杂环境,集中式架构容易成为性能瓶颈和单点故障的源头。于是,分布式解耦架构开始崭露头角。它将控制平面与数据平面分离。控制平面负责统一的策略管理、用户认证和审计中心;而多个数据平面代理(网关)则分布式部署在各个业务区域或云上,负责具体的会话转发和录像。这种架构实现了水平的无限扩展,任何一个代理节点故障都不会影响全局,并且能够轻松应对跨地域、跨云的统一运维管理需求。这宛如构建了一个“星座防御系统”,中心指挥,节点遍布,协同作战。
近年来,一种更灵活的 “混合架构” 也在实践中被广泛应用。它允许企业根据实际情况,在总部或核心数据中心部署一体化堡垒机,在分支或云上环境部署轻量级代理,接受中心的统一管控。这种架构兼顾了集中管理的便利与分布式部署的灵活,实现了“集中管控,分布执行”的最佳平衡。
核心功能:审计与管控的维度
品种与型号的差异,最终要落实到功能的强弱与细分上。从核心功能侧重点来看,堡垒机也可分为不同“专精”的品种。
以运维审计为绝对核心的型号,通常被称为“运维审计堡垒机”或“跳板机”。它们将绝大部分研发精力投入到对各类运维协议(如SSH、RDP、VNC、Telnet、SFTP等)会话的完整录像、指令解析和操作回放上。其审计日志细粒度极高,可以做到指令级的全文检索与行为分析。这类产品是满足等保2.0、金融监管等行业合规要求的利器,适用于将“事后追责”作为首要目标的场景。
更强调统一管控与自动化能力的型号,则可归类为“运维安全管控平台”。它们在强审计的基础上,深度融合了权限精细化管控(如命令黑白名单、时间限制、双人复核)、自动化运维(批量脚本执行、任务调度)、工单流程对接等功能。这类产品不再满足于被动记录,而是主动参与到运维流程中,致力于提升运维效率与安全性的平衡。它们更像是运维团队的“智能指挥中心”。
随着DevOps和云原生的发展,出现了面向开发与云平台的专属型号。它们原生支持Kubernetes集群访问控制、数据库动态脱敏、Git操作审计、以及与Jenkins、Jira等开发工具的深度集成。这类堡垒机超越了传统运维边界,将安全左移,覆盖了从代码到部署的完整研发生命周期,是现代化IT企业安全架构中不可或缺的一环。
授权模式:商业与开源的抉择
产品的授权与交付模式,是企业在选型时无法回避的品种划分。这条分界线的一边是成熟的商业产品,另一边是灵活的开源生态。
商业闭源堡垒机由专业安全厂商提供,如齐治、JumpServer(商业版)、帕拉迪、绿盟等知名品牌旗下的产品。它们提供成熟稳定、功能全面的解决方案,配备专业的技术支持、实施服务和持续的版本更新。厂商会承担产品漏洞修复和功能演进的责任。这类产品通常按功能模块、资产数量或用户数进行授权收费,适合追求稳定、省心、有严格合规和服务保障需求的大中型企业。选择它们,相当于购买了一份长期的“安全保险”。
开源堡垒机则以JumpServer开源版、Teleport等为代表。它们最大的优势是代码透明、无需许可费用、社区活跃,具备极高的自定义潜力。技术实力雄厚的团队可以基于开源版本进行深度定制和二次开发,完美适配自身独特的业务流程。这同时也意味着企业需要自行承担部署、维护、漏洞修复和功能开发的全部成本与风险。它是一把强大的“武器”,但需要使用者自己成为“锻造大师”和“保养专家”。
还有介于两者之间的 “开源核心+商业支持” 模式,即基础版开源,但高级功能、企业级插件或云托管服务需要付费。这种模式为用户提供了从试用、小规模部署到全面商业化的平滑过渡路径。
部署场景:适配环境的型号细分
最终的品种选择,必须与实际的部署场景强绑定。不同的环境催生了各有侧重的堡垒机型号。
传统数据中心专用型号设计时充分考虑了与VMware、Citrix、各种品牌硬件服务器、网络设备的兼容性与深度集成。它们往往具备强大的高可用(HA)集群能力,确保在硬件故障时业务不中断。这类产品是传统企业数字化转型的坚实基座。
混合云与多云统一管理型号是当下的热门。这类堡垒机天生具备“云基因”,能够轻松纳管AWS、Azure、阿里云、腾讯云等不同云厂商的资产,提供一致的运维入口和管控策略。它们解决了企业IT架构复杂化带来的运维碎片化难题,是实现“一朵云”管理体验的关键。
针对特定行业的合规增强型号也不容忽视。例如,满足金融行业监管要求的型号,可能在审计日志的防篡改、审计员独立权限分离等方面有特殊强化;面向政务系统的型号,则必须完全适配国产化软硬件生态(如麒麟OS、鲲鹏芯片)。这些“特化”型号虽然受众面相对较窄,但在其特定领域内是不可替代的选择。
总结归纳:选择属于你的数字哨兵
回到最初的问题:堡垒机有哪些品种?堡垒机有哪些品种型号?我们看到,这个领域绝非铁板一块,而是一个从形态(硬件/软件/云)、架构(一体/分布)、功能(审计/管控/DevOps)、模式(商业/开源)到场景(传统/云/行业)多维立体划分的生态系统。
没有“最好”的堡垒机,只有“最合适”的堡垒机。企业的选择,应是一场精准的“三维对标”:对内,审视自身的IT架构复杂程度、运维团队技术实力、合规等级与核心需求;对外,评估候选产品的技术路线、功能匹配度、生态兼容性与总体拥有成本。无论是选择如山岳般稳固的商业一体机,还是如流水般灵动的云原生服务,或是如璞玉待琢的开源方案,其终极目的都是同一个:为企业通往数字世界的每一道门,配备上最忠诚、最可靠的“哨兵”。
在数据即王权的时代,选对堡垒机,就是为企业的数字疆域筑起一道智能、灵活且坚不可摧的万里长城。这场关于品种与型号的选择,本质上是一场关于未来安全战略的深思熟虑。
以上是关于堡垒机有哪些品种;堡垒机有哪些品种型号的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机有哪些品种;堡垒机有哪些品种型号;本文链接:https://www.all51.com/pp/343538.html。
猜你喜欢
- 堡垒机测评、堡垒机干啥用的 2026-11-20
- 堡垒机是干什么用的,堡垒机是干什么用的呢 2026-11-20
- 堡垒机是什么设备 堡垒机是什么设备类型 2026-11-20
- 堡垒机是什么产品;堡垒机是什么产品类型 2026-11-20
- 堡垒机推荐、堡垒机推荐品牌 2026-11-20
- 堡垒机品牌有哪些(堡垒机品牌有哪些牌子) 2026-11-20
- 堡垒机品牌排行榜(堡垒机品牌排行榜最新) 2026-11-20
- 堡垒机品牌排名 堡垒机品牌排名第一 2026-11-20
- 堡垒机品牌包包有哪些、堡垒机品牌包包有哪些牌子 2026-11-20
- 堡垒机品牌包包推荐、堡垒机品牌包包推荐知乎 2026-11-20