堡垒机,堡垒机是什么意思
-
堡垒机,,,是什么,意思,

- 包包品牌-满福包包网
- 2026-11-20 06:27
- 满福包包网
堡垒机,堡垒机是什么意思 ,对于想购买包包的朋友们来说,堡垒机,堡垒机是什么意思是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的隐秘战场,每天都有数以亿计的访问请求试图穿透企业网络的层层防护。其中,绝大部分威胁并非来自外部骇客的强攻,而是源于内部权限的失控与滥用。你是否想过,一家拥有成千上万台服务器、数百名运维人员的企业,如何确保每一次登录、每一条指令都安全可控、有迹可循?答案就藏在一个看似冰冷、实则至关重要的安全设备之中——堡垒机。
堡垒机,绝不仅仅是一台机器或一个软件。它是企业IT架构中的“守门神”与“审计官”的合体,是连接运维人员与核心服务器、网络设备、数据库之间的唯一、强制性的通道。简单来说,堡垒机是什么意思?它就是将所有高危的、分散的运维操作收归到一个统一、安全、可审计的平台上进行集中管控。想象一下,在没有堡垒机的时代,运维人员手握众多服务器的直接账号密码,如同掌握着无数把可以开启任意房门的钥匙,一旦丢失或心怀不轨,后果不堪设想。而堡垒机的出现,则收走了所有这些“实体钥匙”,代之以一把需要严格身份验证、行为全程录像的“智能门禁卡”。这篇文章将带你深入堡垒机的核心,揭开它如何成为现代企业网络安全体系中不可替代的基石。
堡垒机的核心定义与价值
要彻底理解堡垒机是什么意思,必须从其诞生的根源说起。在IT运维的早期,管理方式粗放而危险。工程师们通常采用SSH、RDP、Telnet等协议直接登录到生产服务器进行操作。这种模式带来了三大致命隐患:账号密码共享导致身份无法追溯;操作行为黑盒,出了问题无从查起;权限过度泛滥,一个普通账号可能拥有毁灭整个系统的能力。
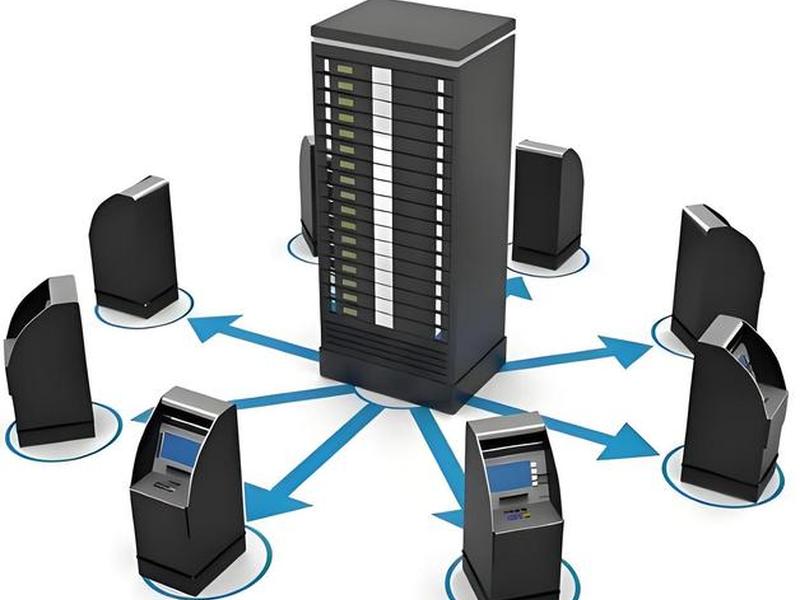
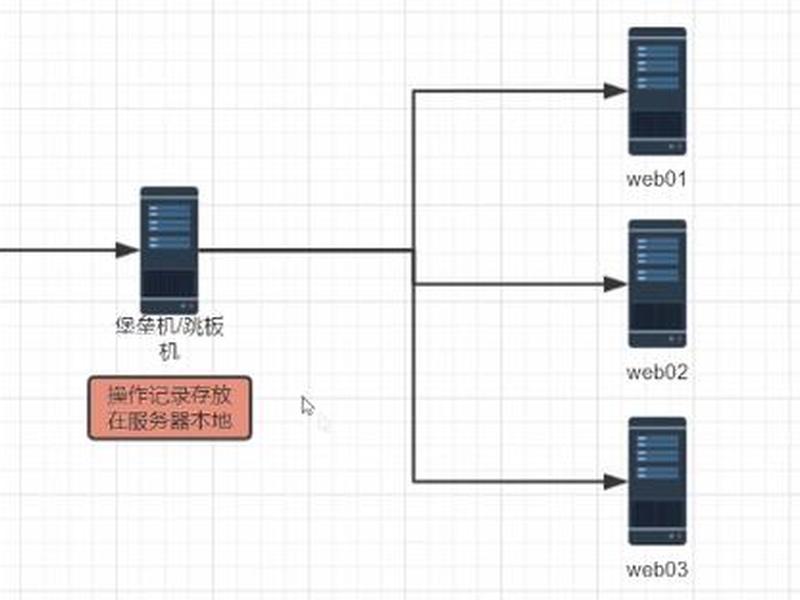
堡垒机的设计哲学,正是为了从根本上解决这些问题。它创造了一个“运维隔离区”。所有运维人员不再直接接触目标资产(服务器、数据库、网络设备),而是必须先登录到堡垒机这个统一的“前台”。由堡垒机代理完成到后端资产的实际连接和操作。这个过程带来了革命性的改变:它实现了账号的集中管理,运维人员使用自己的个人账号登录堡垒机,而堡垒机则保管着与后端资产通信的“特权账号”,实现了人与特权账号的解耦。它实现了操作的全程录制,用户在堡垒机上的每一个键盘敲击、鼠标点击、命令输入,都会被像监控录像一样完整记录下来,形成不可篡改的审计日志。它实现了权限的精细控制,可以基于“谁、在什么时候、从哪里、以何种方式、访问什么资源、执行什么命令”进行多维度的策略制定。
堡垒机的价值远不止于“控制访问”。它是企业安全合规的刚性需求,满足等保2.0、网络安全法、GDPR等法规对运维审计的强制要求;它是风险控制的有力抓手,能有效防止内部误操作与恶意破坏;它更是运维效率的提升工具,通过统一的入口、一站式的资源管理和便捷的会话协同,让运维工作更加规范、高效。理解堡垒机是什么意思,就是理解这种从“散兵游勇”到“正规军管理”的范式转变。
堡垒机如何构筑安全防线
堡垒机的安全防线是立体而纵深的,它像一座精心设计的城堡,从城门到内庭,层层设防。第一道防线是强身份认证。单纯的“用户名+密码”早已是脆弱不堪的过去式。现代堡垒机集成了多种认证因子,包括动态令牌、数字证书、生物识别,以及与AD/LDAP、OA、钉钉/企业微信等第三方系统的单点登录集成。确保登录者“是他所声称的那个人”。
认证通过,仅仅是拿到了进入城堡外院的许可。第二道防线是严格的访问控制策略。堡垒机遵循“最小权限原则”和“权限分离原则”。运维人员能访问哪些服务器、在什么时间段访问、使用哪种协议、能否上传下载文件、能否执行高危命令(如rm -rf, reboot),全部由策略引擎动态决定。例如,数据库管理员只能访问数据库服务器,且禁止使用图形化工具直接导出数据;新入职的实习生可能只能在工作时间访问测试环境。这种细如发丝的权限控制,将安全风险禁锢在最小的单元格内。
最核心的,是第三道防线——无死角的行为审计。这是堡垒机被誉为“鹰眼”的原因。所有通过堡垒机的操作,都会被全程、全流量录制。录像内容不仅包括字符命令(如Linux命令行),还能通过虚拟化技术录制图形操作(如Windows远程桌面、数据库客户端操作)。这些录像与详细的日志(登录时间、源IP、操作命令、返回结果)关联存储,形成完整的证据链。一旦发生安全事件或操作故障,安全人员可以像回放电影一样,精准定位到“是谁、在何时、做了什么”,实现事中阻断、事后追溯。这道防线让所有操作在阳光下进行,极大震慑了潜在的违规行为。
堡垒机核心功能全景解析
除了安全管控,堡垒机还是一套功能强大的运维支撑平台。其核心功能可以概括为“管、控、审、效”四个维度。“管”即统一资产管理。堡垒机如同一个资源目录,将企业内分散的服务器、网络设备、数据库、中间件等资产信息集中纳管,并自动测试连通性。运维人员无需记忆复杂的IP和端口,通过树形结构或搜索即可快速找到目标。
“控”即精细化会话管理。堡垒机支持多种协议代理,如SSH、RDP、VNC、Telnet、SFTP、数据库协议等。它提供原生终端和Web化的操作界面,甚至可以在浏览器中直接进行图形化操作,无需在本地安装任何客户端。更强大的是其实时监控和阻断能力。管理员可以在管理后台实时查看所有正在进行的运维会话,并对可疑会话(如长时间无操作、执行高危命令)进行实时监控或强制断开。
“审”即多维度的审计溯源。审计功能不仅限于录像回放。先进的堡垒机具备指令级审计能力,可以通过正则表达式或关键字,对执行的命令进行实时匹配和告警。例如,一旦检测到“delete from table without where”这类危险SQL语句,系统可立即告警并中断会话。审计报表功能可以定期生成合规报告、用户行为分析报告,为管理决策提供数据支撑。
“效”即提升运维效率。堡垒机内置了诸多提效工具。例如批量改密功能,可以定期自动修改托管服务器的密码,且密码对运维人员不可见,彻底解决密码泄露问题。一键改密和一键巡检功能,将重复性劳动自动化。会话共享和协同运维功能,允许专家远程协助新手,共同排查问题,知识得以沉淀和传递。这些功能让堡垒机从一个“管控者”转变为一个“赋能者”。
堡垒机的技术架构与演进
堡垒机的技术实现经历了从硬件到软件,再到云原生的演进历程。早期的堡垒机多以硬件盒子的形态出现,性能强、部署简单,但成本高昂、扩展性差。随着虚拟化技术普及,软件堡垒机成为主流,它可以在虚拟机或容器中灵活部署,更易于集成到现有的IT环境中。
现代堡垒机的技术架构通常分为四层:访问层、代理层、核心服务层和存储层。访问层提供Web门户、API接口,是用户入口。代理层是关键,它采用“网关代理”模式,部署在网络边界,负责拦截和转发所有运维流量。核心服务层包含认证、授权、审计、策略引擎等所有业务逻辑。存储层则负责海量会话录像和日志的存储,通常采用分布式存储架构以保证性能和可靠性。
当前,堡垒机技术正朝着智能化和云化方向发展。智能化体现在利用机器学习分析用户行为基线,对异常操作(如非工作时间登录、访问非常用资产)进行智能风险评分和预警。云化则是为了适应混合云、多云环境,出现了SaaS化的堡垒机服务,以及能够统一管理公有云、私有云、本地IDC资源的云堡垒机。与零信任安全架构的融合也是趋势,堡垒机作为关键的“访问代理”,正在演变为零信任网络中的核心组件之一,实现从不信任、持续验证的动态安全。
企业选型与部署实战指南
面对市场上琳琅满目的堡垒机产品,企业该如何选择?选型绝非功能列表的简单对比,而需紧扣自身需求。首先要明确核心诉求:是满足等保合规的刚性要求,还是应对内部运维混乱的治理需求,或是防止第三方外包人员带来的风险?不同诉求的侧重点不同。
评估时需关注以下几个关键点:首先是稳定性和性能,堡垒机作为运维关键路径,其自身必须高可用,且在大并发会话下不能成为性能瓶颈。其次是协议兼容性和资产纳管能力,是否能覆盖企业现有的所有主流设备与操作系统。第三是审计能力的深度和可用性,录像检索是否快速方便,审计报表是否灵活。第四是用户体验,过于复杂的操作流程会遭到运维团队抵制,导致系统形同虚设。最后是售后服务与升级能力,安全产品需要持续应对新的威胁。
部署堡垒机是一场“技术”与“管理”并重的变革。技术上,需要采用旁路部署或网关部署模式。旁路部署对现有网络改动小,通过DNS劫持或路由引导将运维流量引向堡垒机;网关部署则让堡垒机成为唯一的出入口,控制更彻底。管理上,最大的挑战来自于运维习惯的改变。必须通过管理制度、培训宣导和逐步推广,让运维人员理解堡垒机的价值,从“被动接受”变为“主动使用”。成功的部署,往往是“循序渐进,试点先行”,先从不敏感的业务系统开始,积累经验后再全面铺开。
未来展望:智能与融合的新篇章
展望未来,堡垒机的内涵与外延将继续拓展。在人工智能的驱动下,下一代堡垒机将更加“聪明”。它不仅能记录行为,更能理解行为。通过分析历史操作数据,为每个运维人员建立独特的行为画像,任何偏离画像的异常操作(如使用陌生工具、在异常时间执行高权限命令)都将被即时发现和预警,实现从“事后追责”到“事中阻断”乃至“事前预测”的跨越。
堡垒机正从独立的单点产品,深度融入更广阔的安全运营体系。它与SOC安全运营中心、SIEM安全信息与事件管理平台、SOAR安全编排自动化与响应平台联动,将运维审计日志转化为可分析的安全数据,参与整个安全事件的研判与响应闭环。在DevOps和云原生环境下,堡垒机需要适应容器、微服务、动态IP等新型基础设施,提供API化的无缝集成,实现安全策略的代码化和自动化。
更重要的是,堡垒机所代表的“集中管控、全程审计”思想,正在向更多的领域渗透。不仅是IT运维,对物联网设备的管理、对云平台控制台的操作、甚至对关键业务应用的后台管理,都需要类似的堡垒机逻辑。可以说,在任何存在特权访问和操作风险的地方,“堡垒机模式”都将成为一种基础的安全范式。
以上是关于堡垒机,堡垒机是什么意思的介绍,希望对想购买包包的朋友们有所帮助。
本文标题:堡垒机,堡垒机是什么意思;本文链接:https://www.all51.com/pp/343542.html。
猜你喜欢
- 堡垒机的品牌 - 堡垒机的品牌排名 2026-11-20
- 堡垒机测评,堡垒机 知乎 2026-11-20
- 堡垒机测评、堡垒机干啥用的 2026-11-20
- 堡垒机有哪些品种;堡垒机有哪些品种型号 2026-11-20
- 堡垒机是干什么用的,堡垒机是干什么用的呢 2026-11-20
- 堡垒机是什么设备 堡垒机是什么设备类型 2026-11-20
- 堡垒机是什么产品;堡垒机是什么产品类型 2026-11-20
- 堡垒机推荐、堡垒机推荐品牌 2026-11-20
- 堡垒机品牌有哪些(堡垒机品牌有哪些牌子) 2026-11-20
- 堡垒机品牌排行榜(堡垒机品牌排行榜最新) 2026-11-20